
Installare e configurare Fail2ban
Blocca automaticamente tentativi di connessione SSH abusivi con Fail2ban.
Pronto per iniziare il tuo servizio? Controlla le offerte e ordina online.
Visualizza offerte e ordineObiettivo
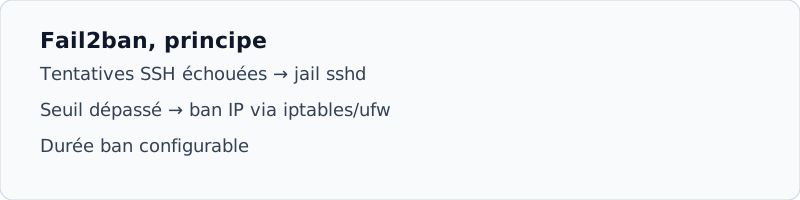
Fail2ban esegue la scansione dei registri SSH e vieta temporaneamente gli indirizzi IP che provano troppe connessioni non valide. Indispensabile su qualsiasi VPS esposto su Internet.
Prerequisito
- Debian o Ubuntu Linux VPS con accesso SSH root
- UFW firewall o iptables attivo (vedere UFWguide)
Installazione
apt update && apt install -y fail2banCopiare la configurazione predefinita:
cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.localConfigurare SSH Jail
Modifica /etc/fail2ban/jail.local :
[sshd]
enabled = true
port = ssh
filter = sshd
logpath = /var/log/auth.log
maxretry = 5
bantime = 3600
findtime = 600- Riavviare Fail2ban
systemctl restart fail2ban && systemctl enable fail2ban - Controllare lo stato
fail2ban-client status sshd, è necessario vedere l'aglio attivo. - Test (opzionale)
Da un'altra macchina, fallire deliberatamente 5 connessioni SSH: l'IP deve essere vietato.
AIS Pannello Usa anche il pannello VPS per tagliare SSH se sei bloccato: customer space → Console NoVNC.
Guide correlate
- Configurare UFW
- First SSH connessione