
Instala y configura Fail2ban
Bloquea automáticamente los intentos abusivos de conexión con Fail2ban.
¿Lista para comenzar su servicio? Compruebe las ofertas y el pedido en línea.
Ver ofertas y ordenObjetivo
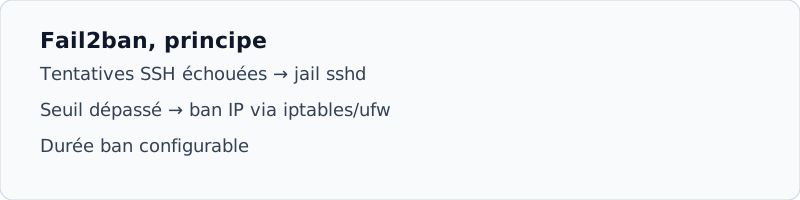
Fail2ban escanea sus registros de SSH y prohibe temporalmente direcciones IP que prueban demasiadas conexiones inválidas. Indispensable en cualquier VPS expuesto en Internet.
Prerrequisito
- Debian o Ubuntu Linux VPS con acceso root SSH
- UFW firewall or active iptables (see UFWguide)
Instalación
apt update && apt install -y fail2banCopiar la configuración predeterminada:
cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.localConfigure SSH Jail
Editar /etc/fail2ban/jail.local :
[sshd]
enabled = true
port = ssh
filter = sshd
logpath = /var/log/auth.log
maxretry = 5
bantime = 3600
findtime = 600- Restart Fail2ban
systemctl restart fail2ban && systemctl enable fail2ban - Estado de control
fail2ban-client status sshdNecesitas ver el ajo activo. - Prueba (opcional)
De otra máquina, falla deliberadamente 5 conexiones SSH: IP debe ser prohibida.
AIS Panel Utilice también el panel VPS para cortar SSH si está bloqueado: espacio de clientes → Consola NoVNC.
Guías relacionadas
- Configure UFW
- First SSH connection