
Installieren und Konfigurieren von Fail2ban
Blockieren Sie missbräuchliche SSH-Verbindungsversuche automatisch mit Fail2ban.
Bereit, Ihren Service zu starten? Überprüfen Sie Angebote und bestellen Sie online.
Angebote ansehen und bestellenZiel
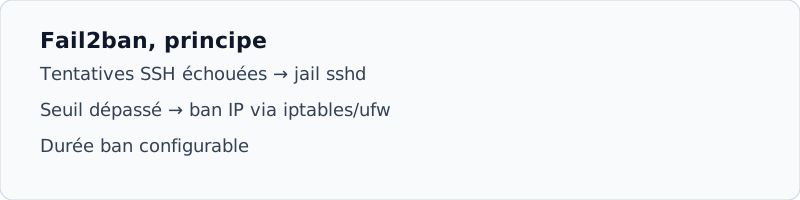
Fail2ban scannt Ihre SSH-Protokolle und verbietet vorübergehend IP-Adressen, die zu viele ungültige Verbindungen ausprobieren. Unverzichtbar auf jedem VPS, der im Internet ausgesetzt ist.
Voraussetzung
- Debian oder Ubuntu Linux VPS mit Root SSH-Zugang
- UFW Firewall oder aktive iptables (siehe UFWguide)
Installation
apt update && apt install -y fail2banKopieren Sie die Standardkonfiguration:
cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.localKonfigurieren Sie SSH Jail
Edit /etc/fail2ban/jail.local :
[sshd]
enabled = true
port = ssh
filter = sshd
logpath = /var/log/auth.log
maxretry = 5
bantime = 3600
findtime = 600- Neustart Fail2Ban
systemctl restart fail2ban && systemctl enable fail2ban - Kontrollstatus
fail2ban-client status sshdSie müssen den aktiven Knoblauch sehen. - Test (fakultativ)
Von einer anderen Maschine aus gehen absichtlich 5 SSH-Verbindungen aus: IP muss gesperrt werden.
AIS Panel Verwenden Sie auch das VPS-Panel, um SSH zu schneiden, wenn Sie blockiert sind: Customer Space → NoVNC Konsole.
zugehörige Leitfäden
- Konfigurieren Sie UFW
- Erste SSH Verbindung