
Instalar e configurar o Fail2ban
Bloqueie automaticamente tentativas de conexão SSH abusiva com o Fail2ban.
Pronto para começar o seu serviço? Verifique ofertas e encomendas on-line.
Ver ofertas e ordemObjectivo
Fail2ban verifica seus registros SSH e bani temporariamente endereços IP que tentam muitas conexões inválidas. Indispensável em qualquer VPS exposto na Internet.
Pré-requisito
- Debian ou Ubuntu Linux VPS com acesso SSH root
- UFW ou firewalls iptable ativos (ver Guia UFW)
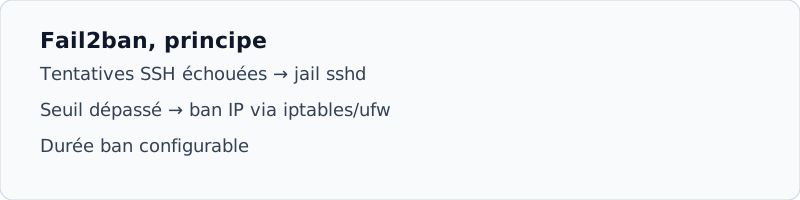
Instalação
apt update && apt install -y fail2banCopiar a configuração por omissão:
cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.localConfigurar a Cadeia SSH
Editar /etc/fail2ban/jail.local :
[sshd]
enabled = true
port = ssh
filter = sshd
logpath = /var/log/auth.log
maxretry = 5
bantime = 3600
findtime = 600- Reiniciar o Falha2ban
systemctl restart fail2ban && systemctl enable fail2ban - Verificar o estado
fail2ban-client status sshd, você precisa ver o alho ativo. - Ensaio (facultativo)
A partir de outra máquina, deliberadamente falhar 5 conexões SSH: IP deve ser banido.
AIS Painel Use também o painel VPS para cortar SSH se você estiver bloqueado: espaço do cliente → console NoVNC.