Installer et configurer Fail2ban
Bloquez automatiquement les tentatives de connexion SSH abusives grâce à Fail2ban.
Prêt à lancer votre service ? Consultez les offres et commandez en ligne.
Voir les offres et commanderObjectif
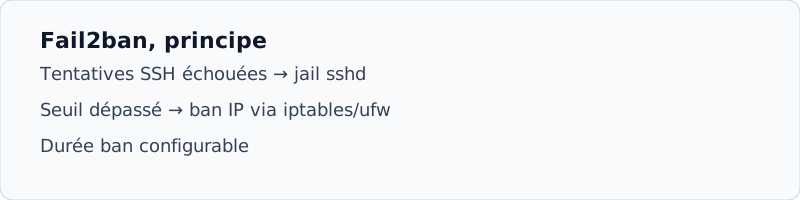
Fail2ban analyse vos logs SSH et bannit temporairement les adresses IP qui tentent trop de connexions invalides. Indispensable sur tout VPS exposé sur Internet.
Prérequis
- VPS Linux Debian ou Ubuntu avec accès root SSH
- Pare-feu UFW ou iptables actif (voir guide UFW)
Installation
apt update && apt install -y fail2banCopiez la configuration par défaut :
cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.localConfigurer la jail SSH
Éditez /etc/fail2ban/jail.local :
[sshd]
enabled = true
port = ssh
filter = sshd
logpath = /var/log/auth.log
maxretry = 5
bantime = 3600
findtime = 600- Redémarrer Fail2ban
systemctl restart fail2ban && systemctl enable fail2ban - Vérifier le statut
fail2ban-client status sshd, vous devez voir la jail active. - Tester (optionnel)
Depuis une autre machine, échouez volontairement 5 connexions SSH : l'IP doit être bannie.
Panel AIS Utilisez aussi le panel VPS pour couper SSH si vous êtes bloqué : espace client → Console noVNC.